
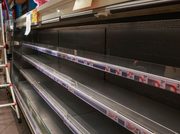

W ponad 100 placówkach handlowych w Belgii, Luksemburgu, Szwecji oraz Irlandii doszło do skoordynowanego incydentu cyberbezpieczeństwa wymierzonego w układy automatyki chłodniczej HVAC/R. Nieautoryzowana ingerencja w sterowniki doprowadziła do wymuszenia wzrostu temperatur w ladach i komorach mroźniczych, powodując przerwanie łańcucha chłodniczego, zagrożenie pożarowe i wielomilionowe straty towarowe.
W nocy z niedzieli na poniedziałek systemy monitoringu zarejestrowały gwałtowny, nietypowy wzrost temperatury w urządzeniach chłodniczych w dziesiątkach sklepów w Belgii i Luksemburgu. Problem dotknął m.in. placówki sieci Ahold Delhaize, Carrefour oraz Colruyt Group (w tym co najmniej 5 marketów sieci SPAR). Podobne incydenty zgłosiły szwedzkie sieci Coop i ICA oraz irlandzki Musgrave (SuperValu).
Według informacji przekazanych przez Stefana Mullensa z firmy Sabcool (dostawcy i integratora systemów chłodniczych), zdarzenie nosi znamiona bezpośredniego cyberataku na układy sterowania. Napastnicy nie odłączyli zasilania agregatów, lecz zaingerowali w logikę pracy sterowników, wymuszając przejście parowników w stały tryb odszraniania (defrost mode). Taki manewr natychmiast zatrzymuje proces chłodzenia, załączając elementy grzejne i doprowadzając do gwałtownego nagrzania komór oraz wycofania towaru ze sprzedaży.
Zdarzenia te wpisują się w szerszą falę ataków na infrastrukturę OT/IoT w handlu detalicznym w Europie Zachodniej. W ubiegłym miesiącu we Francji policja wszczęła śledztwo po tym, jak hakerzy przejęli kontrolę nad instalacjami w setkach obiektów, wymuszając wzrost temperatury nawet do 50°C. Ciągła praca grzałek odszraniania bez reakcji zabezpieczeń termicznych doprowadziła tam do lokalnych pożarów i olbrzymich strat magazynowych. Z kolei koncern Ahold zgłosił w minionym miesiącu podejrzaną aktywność w swojej infrastrukturze holenderskiej policji.
Opisywany przypadek stanowi klasyczny przykład podatności w rozproszonych systemach BMS/HVAC-R. Centralizacja zarządzania chłodnictwem komercyjnym za pośrednictwem magistrali obiektowych (np. Modbus, BACnet) połączonych z routerami brzegowymi oraz chmurą serwisową często odbywa się kosztem reżimu cyberbezpieczeństwa.
W kontekście aktualnych przepisów zabezpieczenie instalacji technicznych budynków komercyjnych staje się priorytetem i wymogiem unijnej dyrektywy NIS 2, a także standardów projektowych serii PN-EN IEC 62443.
źródło: DRM News